クレジットカードに関する方針
クレジットカード決済に対応できるよう、「Rapid Shopping」および「Booking」APIを設定する際は、以下のポリシーに従ってください。
利用可能なクレジットカード
ご予約にサポート対象の通貨が指定されている場合、その通貨で、指定されたお支払い方法を通じて請求されます。Shopping APIの「payment types」リクエストを使用すると、指定した通貨で利用可能なカードの種類を確認することができます。
Rapid APIではクレジットカードをご利用いただけますが、ご利用いただける具体的なカードの種類は、地域および施設のサポート状況によって異なります。payment-optionsパラメータは動的であり、施設の位置や、施設collectを受け入れるかどうかによって異なります。Shopping APIの「支払いオプションのリクエスト」機能を使用することで、利用可能なクレジットカードを確認することができます。
契約上の義務
アフィリエイト契約により、すべてのパートナーは、PCI、クレジットカード会社、および電子セキュリティのすべてのポリシーに従う義務があり、それぞれの分野において課せられた法的義務を負うものとします。
企業はユーザーのプライバシーと個人データを保護する責任を負います。この重大な責任を果たすために、クレジットカード会社は共同で Payment Card Industry (PCI) Council を設立しました。これは、取り扱いに慎重さが求められる消費者データを扱う当事者すべてに適用する共通の認可されたセキュリティ ガイドラインを策定するためです。これらのガイドラインは、小売業者とそのお客様が個人情報盗用の犠牲にならないようにすること、およびクレジット カード データを確実に保護し適切に処理することを目的としています。
統合に際し、Rapid では PCI 準拠証明書 (AOC) を要求する場合があります。AOCの取得、またはご自身の統合ソリューションがAOCの要件を満たしているかどうかを確認するには、PCIセキュリティ基準評議会が提供するこのアンケートにご回答ください。
PCI ベストプラクティスの概略
- セキュアなネットワークを構築し維持する : これには、ファイアウォールの導入とセキュアなパスワード ポリシーが含まれます。
- カード保有者の個人データを保護する : 公共ネットワークでのデータ暗号化の実装も含まれます。
- ネットワーク脆弱性管理プログラムを維持する : ウィルス対策ソフトおよび他のセキュリティ ソフトウェア アプリケーションの定期的なアップデートも含まれます。
- 強力なアクセス制御手段を講じる : ネットワークにアクセスする各従業員に固有の ID を割り当てる必要があります。
- 定期的にネットワークを監視しテストする : カード保有者データへのすべてのアクセスを監視および追跡することを意味します。
- 情報セキュリティポリシーを堅持する : 上記すべてを遵守し、IT の標準的な運用手順の一部としてポリシーを文書化します。
- PCI 証明書のないクレジットカード情報は保存しないでください。
- リクエストの処理や送受信の際に、ネットワークやサーバーを秘密データが通過するため、PCI コンプライアンスはクレジットカード情報を保存しない場合でも必要です。
- PCIセキュリティ基準の詳細およびPCI認証の取得について。
Rapid は PCI に準拠し、認定されていますか ?
もちろんです。Rapid のすべての管理システムは、構築、実装、監視、点検、保守、改良に関するコンプライアンスおよび認定基準をどれも満たしているだけでなく、より高い基準を維持しています。また、年に 1 回厳格な監査を実施して、毎年認定を更新しています。
クレジットカードでのご予約には、すべてCSVファイルが必要です
カードセキュリティ値(CSV、CVV2、CVN、CID,、またはCVC2とも呼ばれる)は、APIによる予約リクエストを行う際、「security_code」として指定されます。図に示すように、このコードはカードの裏面に記載されています。
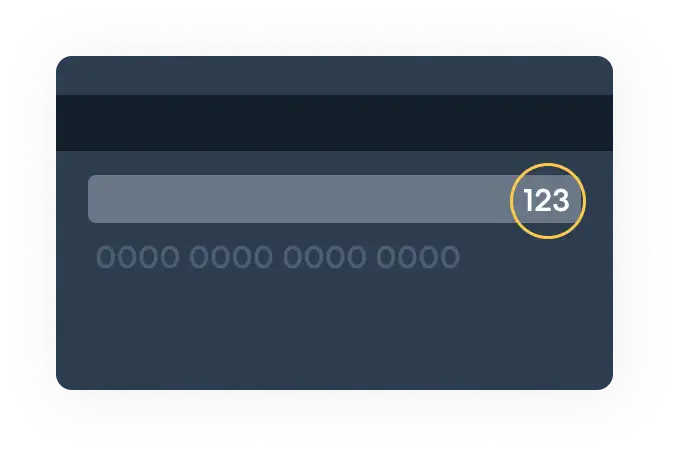
予約リクエストで CSV 値が送信されないと、カードの処理で購入が拒否され、事前支払いの予約は失敗します。
PCIコンプライアンスの要件に従い、トランザクションおよび決済プロセスの完了後は、CSV値()を保存しないでください。
カード番号一部非表示に関する必須要件
領収書、Web ページ、または電子メールでのクレジットカード番号の表示
- カード番号は末尾 4 桁のみを表示するか、または全く表示しない。
- カードの有効期限は表示しない。
- PCIセキュリティ基準に準拠しない方法で、支払いカード番号、有効期限、氏名、または住所を保存しないでください。
- PCIセキュリティ基準について少しでも疑問がある場合は、カード情報を一切保存しないでください。
クレジットカード情報に関する PCI の必須規定に違反したパートナーには、クレジットカード情報の誤用の被害者側から直接罰金または違約金が科されます。すべてのパートナー契約において、すべての PCI 規則に完全に準拠することが要求されています。
パートナーサイトでのコンテンツの誤用に関して、Rapid は一切責任を負いません。パートナー契約に記載されているように、各パートナーは Rapid、第三者、および法律が制定したものを含むすべての規則および要件に従う責任を負います。
予約、確認、旅程、およびキャンセルの各ページでは、安全な通信が必須となります
必須であり、例外は認められません: 支払い情報や個人を特定できるデータの送信を安全に行うため、すべての予約、確認、旅程、およびキャンセルページにおいて、信頼できるTLS(Transport Layer Security)証明書を使用したHTTPSプロトコルを採用する必要があります。
- 予約フォーム、確認、旅程、キャンセルの各ページは、信頼性の高い認証で保護しなければなりません。
- ユーザーが情報を入力した後、これらのページのいずれにおいても、クレジットカード番号が再表示されることはありません。
- クレジットカードの番号はパートナーのアプリケーション内に一切保存しないでください。これは、クレジットカードのセキュリティポリシーに違反する行為です。
- 開発者のサーバーとエクスペディアのサーバー間のデータ転送のホストはエクスペディアであり、認証を実施する責任はエクスペディアにあります。開発者のサーバーとエクスペディアのサーバー間のデータ転送では、開発者の認証システムは使用されません。
- HTTPS プロトコルを使用せずに予約リクエストを送信すると例外になります。
クレジットカード会社のブランド表記の平等性についての要件
この必須要件はクレジットカード会社によって規定されています。
- お使いのサイトが、以下のすべての項目を満たしていない場合、コンプライアンス違反の高額な罰金 (最小で $20,000 ですが、$100,000 に及ぶことも多々あります) が科される恐れがあります。
- クレジットカード会社は、無作為にサイトを選択して、ブランド表記の平等性が遵守されているかどうかを監査します。
ブランド表記平等性とは、支払い方法の選択肢に特定の設定が優先的に表示されないこと、および特定の支払いオプションが大きな画像で表示されたり、不平等にならないことを意味します。
**サイトに支払いオプションが表示されるとき、ユーザーがオプションの選択が行わないうちは、「何も選択されていない」状態でなければなりません。**すべての支払い方法は、平等に提示されなければなりません。
カードのブランド表記の平等性に関するアウトラインからの引用
「支払い方法のどのブランド、ロゴ、アクセプタンスマーク、またはシンボルも、他のブランド、ロゴ、アクセプタンスマーク、またはシンボルより大きいサイズであったり、何らかの形で大きく見えたり、より重要であるように表示されることがあってはなりません」
- 取り扱い可能な支払い方法がサイトの決済ページで列挙されている必要があります。ドロップダウン メニューそれ自体では不十分です。
- ドロップダウン メニューおよびラジオ ボタンは特定の選択肢があらかじめ選択されていることのないようにします。特定の選択肢があらかじめ選択されている場合、特定の支払い方法が優先されていることになります。
- 利用可能な支払い方法のカードロゴを同じサイズと配置で表示します。意図せずに特定の支払い方法が優先的に表示されることのないようにするため、それらを横一列にまたは等間隔の表形式で配置することをお勧めします。
- 意図せずにクレジットカードがデビットカード / チェックカードや他の支払い方法よりも優先されることを避けるため、以下に示すように「クレジットカード」という語ではなく「お支払い方法」という表現を使用します。
適切な形式の例 :
どのカードタイプもあらかじめ選択されておらず、すべての例は「何も選択されていない」状態から始まっています。ユーザーに表示されるページは、必ず最初は選択肢が「何も選択されていない」状態でなければなりません。
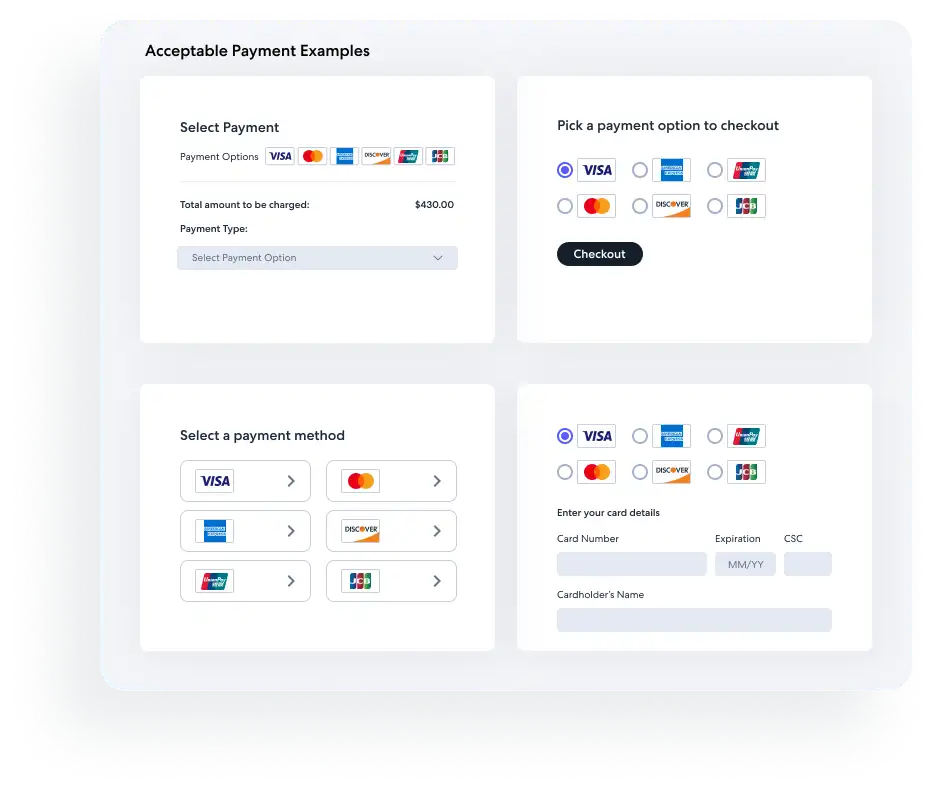
サンプル画像 :
支払いタイプのリクエストメソッド (「承諾された支払いタイプを取得」) は、予約リクエストで指定された通貨で使用可能なカードを返すことに注意してください。
支払い入力フォームを読み込む前にこのリクエスト メソッドを作成しておくと、ユーザーはその通貨で使用できる支払い方法を選択できるようになります。
- 「」のみが、
payment-optionsのレスポンスで返されるカードの種類を表示します - ご利用いただけるクレジットカードの一覧をご覧ください
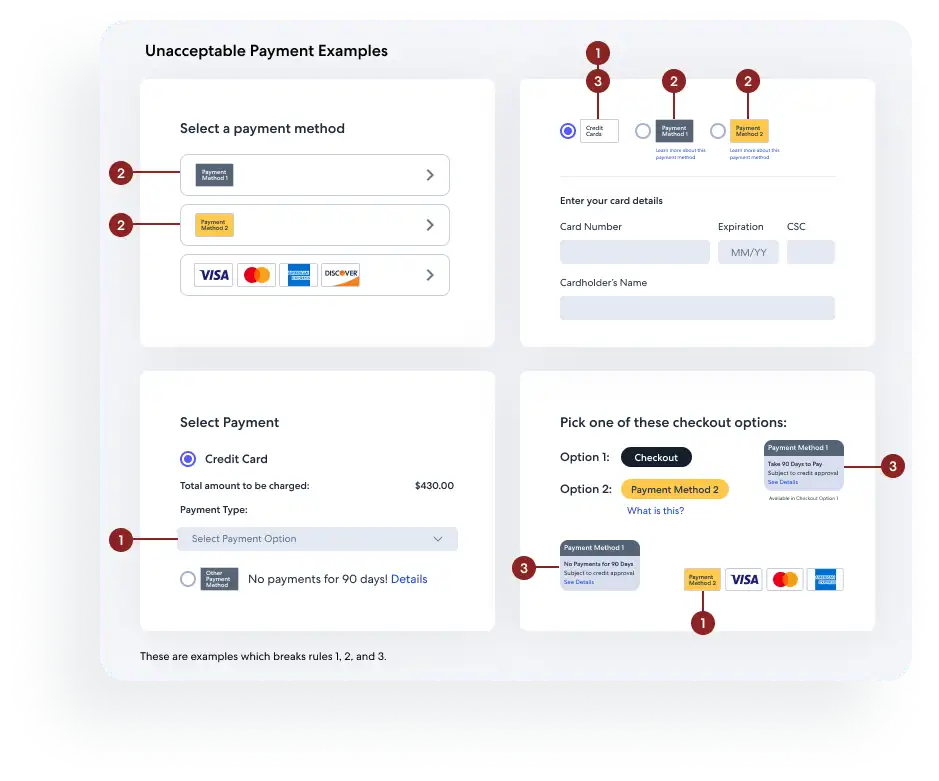
不適切な表示の例
以下の表示オプションはいずれも使用しないでください。この種の表示は、あらかじめ決められた好みや事前に選択された選択肢を示唆するものであり、当社の発売要件により禁止されています。
不適切な表示例
Key:
- ドロップダウンリストに支払いタイプの画像がない
- 支払い方法は、2つの別々のグラフィック表示に分けられています
- グラフィック表示で区切られた操作案内メッセージ
- カード部分の記述がデビットカード / チェックカードは取り扱いできないと示唆している
- 比較対象となる物体の大きさは同じではありません
- 図が縦一列になっており、優先順位を連想させる